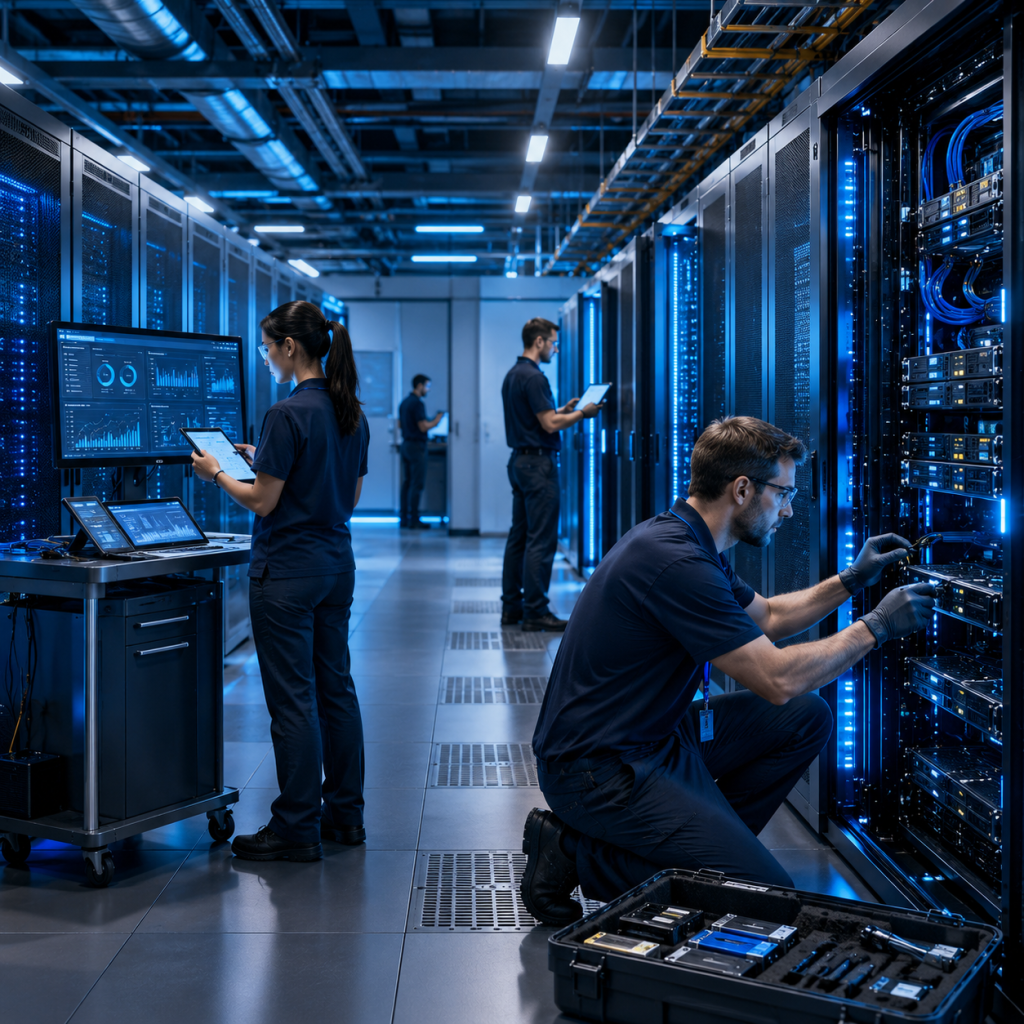

מה כולל תפעול שוטף של מרכז נתונים?
תפעול מרכז נתונים כולל הרבה יותר מתיקון תקלות. הוא מבוסס על תחזוקה מונעת, ניטור רציף, ניהול שינויים, בדיקות תקופתיות של מערכות גיבוי, ניהול חלפים ותיאום בין צוותי החשמל, הקירור, התקשורת והאבטחה. בנוסף נדרש מעקב אחר SLA, ניתוח אירועים ותכנון קיבולת עתידית. במתקן קריטי כל פעולה מתוכננת מראש כדי לצמצם סיכון להשבתה, ולכן נהלים, תיעוד והכשרת צוותים הם חלק בלתי נפרד מהתשתית הטכנולוגית עצמה.
תפעול ותחזוקת מרכזי נתונים: אוטומציה, תחזוקה מונעת ואמינות תפעולית
כיצד מנהלים תשתית קריטית לאורך שנים, מזהים הידרדרות לפני כשל ושומרים על היתירות גם בזמן תחזוקה ושינויים
מרכז נתונים עשוי להיות מתוכנן עם שתי הזנות חשמל, מערכות אל־פסק מודולריות, גנרטורים, מערכי קירור יתירים ורשתות תקשורת במספר נתיבים — ועדיין לסבול מהשבתות, מאובדן קיבולת או מפגיעה ברמת השירות. הסיבה לכך היא שתכנון הנדסי איכותי הוא תנאי הכרחי לאמינות, אך אינו תנאי מספיק.
מרגע שהמתקן נמסר להפעלה, רמת האמינות שלו נקבעת במידה רבה על ידי איכות התפעול, משטר התחזוקה, כשירות הצוותים, ניהול השינויים, זמינות חלקי החילוף והיכולת לזהות הידרדרות עוד לפני שהיא מתפתחת לכשל ממשי.
מרכז נתונים אינו מערכת סטטית. עומסי המחשוב משתנים, ציוד מתיישן, מצברים מאבדים מקיבולתם, מסננים נסתמים, משאבות נשחקות, חיישנים יוצאים מכיול וגרסאות תוכנה בבקרים מתעדכנות. במקביל מתווספים ארונות שרתים, משתנות צפיפויות ההספק ונוצרות תלות חדשה בין מערכות החשמל, הקירור, הבקרה ורשתות התקשורת.
במרכזים התומכים בעומסי בינה מלאכותית התלות בין המערכות הדוקה אף יותר. מאיצי GPU עתירי הספק, קירור נוזלי, יחידות CDU ומערכות חלוקת הספק בצפיפות גבוהה מצמצמים את מרווח הזמן שבין תחילת התקלה לבין השפעתה על ציוד המחשוב.
לכן, מטרתו של מערך התפעול והתחזוקה אינה רק לתקן ציוד לאחר שהתקלקל. עליו לשמר את כוונת התכנון המקורית, להגן על נתיבי היתירות, לשלוט בסיכונים, לתכנן את מחזור החיים של הציוד ולהבטיח שהמתקן ימשיך לפעול ברמת האמינות הנדרשת גם לאחר שנים של הרחבות ושינויים.
יתירות הנדסית אינה מבטיחה אמינות תפעולית
קיימת הבחנה מהותית בין יתירות לבין אמינות.
יתירות מתארת את קיומם של רכיבים, מקורות אנרגיה או נתיבים חלופיים. אמינות תפעולית מתארת את היכולת לשמור על כשירותם ולהפעילם נכון כאשר אחד הרכיבים יוצא משירות.
מערכת בתצורת N+1, לדוגמה, כוללת יחידה נוספת מעבר לקיבולת הנדרשת להפעלת העומס. אולם אם יחידת הגיבוי נמצאת בתחזוקה, אינה זמינה או אינה מסוגלת לשאת את העומס המתוכנן, היתירות קיימת רק בתרשים.
גם מערכת בתצורת 2N עלולה לאבד את יתרונה אם שני הנתיבים חולקים בקר, רשת תקשורת, מקור קירור, חדר טכני או תהליך תפעולי משותף. באופן דומה, ביצוע עבודות בשני נתיבים במקביל עלול להפוך מתקן יתיר למתקן התלוי ברכיב יחיד.
Uptime Institute מגדיר קיימות תפעולית כמכלול ההתנהגויות, הנהלים והסיכונים שמעבר לתכנון הפיזי של המתקן. ההערכה כוללת כוח אדם, ארגון, תחזוקה, תפעול, תכנון וניהול — מתוך הבנה שהביצועים ארוכי הטווח נקבעים גם בדרך שבה המתקן מנוהל בפועל.
גם ISO/IEC TS 22237-7 מתייחס לתפעול מרכז הנתונים כתהליך שמטרתו לשמר חוסן, זמינות, ניהול סיכונים, תכנון קיבולת, אבטחה ויעילות אנרגטית לאורך חיי המתקן.
המודל התפעולי: אחריות, סמכות וכשירות
מערך תפעול מקצועי מתחיל בהגדרה ברורה של אחריות וסמכות. בכל משמרת צריך להיות ברור מי מנהל את המתקן, מי רשאי לאשר פעולות במערכות קריטיות, מי מוסמך להפסיק עבודה ומי אחראי להסלמת אירועים לספקים, למהנדסים ולהנהלה.
במתקנים הפועלים ברציפות נהוג לקיים צוות תפעול זמין 24 שעות ביממה, שבעה ימים בשבוע, או לשלב צוות מקומי עם מוקד ניטור וכוננות הנדסית. מבנה הצוות תלוי בגודל האתר, ברמת הקריטיות, בהיקף האוטומציה ובמודל הפעילות — מרכז נתונים ארגוני, מתקן Colocation, קמפוס Hyperscale או מתקן Edge.
המודל התפעולי צריך לכלול בין היתר:
חלוקת תפקידים וסמכויות: הגדרת מנהל המתקן, מנהלי משמרת, מהנדסי חשמל ומיזוג, טכנאים, אנשי בקרה, אבטחה ונציגי ספקים.
מטריצת כשירויות: פירוט המערכות והפעולות שכל עובד רשאי לבצע, רמת ההכשרה שלו והאישורים הנדרשים לפני פעולה.
חפיפה בין משמרות: העברה מתועדת של תקלות פתוחות, מעקפים פעילים, מערכות במצב ידני, עבודות מתוכננות, התרעות חריגות ורכיבים שאיבדו יתירות.
מערך כוננויות והסלמה: הגדרת זמני תגובה, סדרי פנייה, אנשי קשר וסמכות קבלת החלטות במצבי שגרה וחירום.
ניהול קבלנים: בדיקת הכשרה, תדריך בטיחות, הגדרת גבולות העבודה, ליווי באזורים קריטיים ופיקוח על עמידה בנהלים.
בקרת משמרת: שימוש ביומן תפעולי מרכזי המתעד שינויים, אירועים, בדיקות ופעולות שבוצעו במהלך המשמרת.
המערכת הארגונית חשובה לא פחות מהציוד. מערכת מתקדמת אינה יכולה לפצות על אחריות בלתי ברורה, תיעוד חסר או העברת מידע לקויה בין צוותים.
משטר נהלים תפעוליים: SOP, MOP ו־EOP
בסביבת עבודה קריטית, ביצוע פעולות אינו יכול להסתמך על זיכרונו או ניסיונו האישי של הטכנאי. הפעולות צריכות להתבצע על בסיס נהלים כתובים, מבוקרים ומאושרים.
SOP — תפעול שגרתי
Standard Operating Procedure הוא נוהל המתאר פעולות שגרתיות ומחזוריות שאינן אמורות לשנות את תצורת היתירות או להכניס את המתקן למצב סיכון מיוחד.
נהלים מסוג זה עשויים לכלול סיור משמרת, בדיקת מדדים, רישום נתונים, בדיקת מפלסי נוזלים, אימות מצב מערכות ובדיקת תקינות של מנגנוני ניטור.
ה־SOP צריך להגדיר את מטרת הפעולה, תנאי הפתיחה, סדר הביצוע, הפרמטרים שיש לבדוק, ערכי הסף ותנאי הסיום.
MOP — ביצוע עבודה מתוכננת
Method of Procedure הוא נוהל מפורט הנדרש לפעולה יזומה על מערכת קריטית או לפעולה העלולה לשנות את מצב היתירות.
דוגמאות לכך הן מעבר UPS למעקף ידני, טיפול בלוח חשמל, השבתת צ'ילר, החלפת משאבה, עדכון בקר או שינוי בתצורת מערכת חלוקת הקירור.
MOP מקצועי צריך לכלול:
- תיאור העבודה ומטרתה.
- ניתוח סיכונים.
- מצב המערכות לפני תחילת העבודה.
- בדיקת כשירות הנתיב החלופי.
- שלבי ביצוע ממוספרים.
- נקודות עצירה ואישור.
- קריטריונים להפסקת העבודה.
- תוכנית נסיגה למצב הקודם.
- אמצעי תקשורת בין בעלי התפקידים.
- בדיקות קבלה לאחר סיום העבודה.
- עדכון שרטוטים, תיעוד ומערכות ניהול הנכסים.
Uptime Institute מדגיש כי MOP איכותי נועד לצמצם את המורכבות האנושית של עבודה במתקן פעיל ולאפשר ביצוע עקבי, מבוקר וניתן לביקורת.
EOP — מענה לאירוע חריג
Emergency Operating Procedure הוא נוהל תמציתי וברור המיועד לייצוב המתקן בעת אירוע משמעותי, כגון אובדן הזנה, כשל במספר יחידות קירור, דליפת נוזל, אובדן מערכת בקרה או התחממות מהירה של אזור מחשוב.
מטרת ה־EOP אינה לבצע מיד ניתוח מלא של התקלה. מטרתו היא להגן על אנשים ועל ציוד, למנוע התפתחות של כשל מדורג, לשמר את העומסים הקריטיים ולהחזיר את המערכת למצב בטוח ויציב.
נהלי החירום צריכים להיות זמינים גם כאשר מערכות המידע הרגילות אינן נגישות. במקרים מתאימים יש להחזיק עותקים מקומיים, מודפסים או בלתי תלויים ברשת התפעולית.
תחזוקת שבר אינה אסטרטגיית תחזוקה
תחזוקת שבר מתבצעת לאחר שרכיב כבר כשל. במערכות שאינן קריטיות זו עשויה להיות גישה כלכלית, אך במרכז נתונים היא עלולה לגרום לאובדן יתירות, להגדלת הסיכון ולהשפעה על מערכות נוספות.
מערך תחזוקה מקצועי משלב בין מספר גישות:
| גישת התחזוקה | בסיס ההחלטה | שימוש אופייני |
|---|---|---|
| תחזוקת שבר | תקלה שכבר התרחשה | ציוד שאינו קריטי או ניתן להחלפה מיידית |
| תחזוקה מונעת | זמן, שעות עבודה או הוראות יצרן | טיפולים תקופתיים, כיול והחלפת רכיבים מתכלים |
| תחזוקה מבוססת מצב | מצבו הנמדד של הציוד | בדיקות מצברים, רעידות, טמפרטורות ולחצים |
| תחזוקה חזויה | ניתוח מגמות ומודלים | זיהוי הידרדרות והערכת הסתברות לכשל |
| תחזוקה מוכוונת אמינות | סיכון, קריטיות והשלכות הכשל | קביעת אסטרטגיה נפרדת לכל משפחת נכסים |
אין לבחור שיטה אחת לכל המערכות. תדירות ואופי התחזוקה צריכים להיקבע בהתאם לקריטיות הציוד, השלכות הכשל, רמת היתירות, אפשרויות הבידוד, זמן אספקת החלפים ועלות אובדן השירות.
רישום נכסים ומיפוי תלות בין מערכות
לא ניתן לנהל תחזוקה מקצועית ללא מאגר נכסים מלא ועדכני. כל רכיב קריטי צריך להיות מתועד עם היצרן, הדגם, המספר הסידורי, המיקום, תאריך ההתקנה, האחריות, גרסת התוכנה, תוכנית הטיפולים, היסטוריית התקלות ותאריך ההחלפה המתוכנן.
אולם רשימת ציוד לבדה אינה מספיקה. יש למפות גם את יחסי התלות בין המערכות.
משאבה מסוימת עשויה לתמוך במספר יחידות קירור. בקר יחיד עשוי לשלוט בכמה לוחות. מתג תקשורת תפעולי עשוי להעביר נתונים ממערכות חשמל, מיזוג וגילוי דליפות. מערכת עזר קטנה, לכאורה, עלולה להיות נקודת כשל משותפת למספר מערכות יתירות.
לכן, לכל נכס יש להגדיר:
- אילו עומסים הוא משרת.
- אילו מערכות תלויות בו.
- מה יקרה אם ייצא משירות.
- איזו יתירות תישאר לאחר הכשל.
- האם ניתן לבודדו ללא השבתה.
- מהו זמן התיקון או ההחלפה הצפוי.
- אילו חלקי חילוף נדרשים עבורו.
מערכת CMMS מאפשרת לנהל את מאגר הנכסים, לפתוח פקודות עבודה, לתזמן טיפולים, לעקוב אחר תחזוקה שנדחתה ולנתח היסטוריית תקלות. Uptime Institute מציין כי מערכת ניהול תחזוקה היא בסיס לתכנון עומסי העבודה, השלמת משימות, תכנון מחזור חיים ותקצוב עתידי.
תחזוקה מונעת מבוססת סיכון
תחזוקה בתדירות גבוהה מדי אינה בהכרח תחזוקה טובה יותר. כל פתיחה, ניתוק, העברה למצב ידני או שינוי בתצורת מערכת קריטית יוצרים סיכון בפני עצמם.
מנגד, דחיית טיפולים עלולה לאפשר הידרדרות עד לנקודה שבה הרכיב אינו מסוגל למלא את תפקידו ברגע האמת.
לפני כל פעולת תחזוקה יש לבחון:
- מהי ההסתברות לכשל אם הטיפול יידחה.
- מהן השלכות הכשל על המתקן.
- האם קיימת יתירות זמינה וכשירה.
- האם הנתיב החלופי מסוגל לשאת את מלוא העומס.
- האם ניתן לבודד את הציוד באופן מלא.
- האם נדרש שינוי במצב האוטומציה.
- האם נדרשים ספק מומחה או חלקים מיוחדים.
- מהי תוכנית הנסיגה במקרה של חריגה.
- כיצד תיבדק החזרה לתפקוד מלא.
תחזוקה שנדחתה צריכה להיחשב סיכון תפעולי ולא רק משימה אדמיניסטרטיבית פתוחה. כאשר מספר טיפולים נדחים במקביל, נוצר חוב תחזוקתי העלול להביא לכך שכמה שכבות הגנה יהיו במצב מוחלש באותו זמן.
תחזוקה מבוססת מצב
תחזוקה מבוססת מצב נשענת על מדידה ישירה של בריאות הציוד במקום על לוח זמנים בלבד.
במערכות חשמל ניתן לעקוב אחר טמפרטורת חיבורים, עומסים, איכות הספק, מספר פעולות של מפסקים, התנגדות פנימית של מצברים ומספר מחזורי פריקה.
במערכות מכניות ניתן לנתח רעידות, טמפרטורות מיסבים, לחצים, ספיקות, הפרשי לחץ, שעות עבודה וצריכת אנרגיה.
במערכות קירור נוזלי יש לעקוב גם אחר יחידות CDU, משאבות, מחליפי חום, איכות הנוזל, חיישני דליפה, מוליכות, הפרשי לחץ וספיקות ברמת הלולאה או הארון.
שינוי קטן אך עקבי במדד מסוים עשוי להיות משמעותי יותר מחריגה חד־פעמית. עלייה הדרגתית ברעידות משאבה, לדוגמה, עשויה להצביע על שחיקה או חוסר איזון עוד לפני שהמערכת עוברת את סף ההתראה.
הערך המרכזי של תחזוקה מבוססת מצב אינו רק חיסכון בעלויות. היא מאפשרת לתכנן את הטיפול בזמן שבו הסיכון הכולל למתקן הוא הנמוך ביותר.
בדיקות עומס: אימות יכולת ולא רק בדיקת תקינות
בדיקה חזותית, ניטור רציף או הפעלה ללא עומס אינם מוכיחים שמערכת האנרגיה תוכל לספק את ביצועיה בעת חירום.
גנרטור יכול להתניע בהצלחה אך להיכשל תחת עומס משמעותי. מצבר עשוי להציג מתח תקין במנוחה אך לא לספק את האנרגיה הנדרשת בעת פריקה. מערכת UPS יכולה לפעול ללא התרעות ועדיין להציג חולשה במודול, במעקף או בשרשרת ההספק.
לכן, תוכנית התחזוקה צריכה לשלב, בהתאם לתכנון המתקן ולרמת הסיכון:
Load Bank Testing: חיבור עומס מדומה לצורך בדיקת UPS, גנרטורים, לוחות או מערכות חלוקה בתנאי עומס מבוקרים.
בדיקות מעבר הזנות: אימות מעבר מרשת החשמל ל־UPS ולגנרטורים ובחזרה, לרבות פעולת ATS ומערכות הבקרה.
בדיקות פריקה למצברים: בדיקה מבוקרת של היכולת לספק אנרגיה למשך הזמן הנדרש.
בדיקות Integrated Systems Testing: בחינת האינטראקציה בין מערכות החשמל, הקירור, הבקרה והעומסים.
Black Building Test: ניתוק מתוכנן של מקור החשמל הרגיל כדי לבחון את תגובת המתקן כמערכת שלמה.
בדיקות Load Bank משמשות לאימות ביצועי מערכת UPS תחת עומסים שונים, ולא רק לאישור שהמערכת פועלת ללא התרעה.
בדיקת Black Building אינה מתאימה לכל מתקן ולכל שלב תפעולי. מדובר בפעולה בעלת סיכון משמעותי, שיש לבצע רק לאחר ניתוח סיכונים, אישור הנהלה, MOP מפורט, EOP זמין, בדיקת מוכנות של כל המערכות ותוכנית נסיגה מוגדרת.
יש להבחין גם בין בדיקת עומס חשמלי לבין בדיקת ביצועי קירור נוזלי. עומס התנגדותי יכול לדמות יצירת חום, אך אינו בהכרח משחזר את מאפייני הזרימה, הפרשי הלחץ וההתנהגות ההידראולית של ארון AI אמיתי.
ארכיטקטורת ניטור ואוטומציה: BMS, EPMS, DCIM ו־CMMS
מרכז נתונים מודרני כולל מספר שכבות בקרה וניהול, שלכל אחת מהן תפקיד שונה.
BMS — Building Management System
מערכת BMS אחראית בעיקר לניטור ולבקרה של המערכות התרמיות, המכניות והסביבתיות: צ'ילרים, משאבות, יחידות טיפול באוויר, טמפרטורות, לחות, לחצים, שסתומים ומערכות עזר.
המשתנים במערכות אלה מתאפיינים בדרך כלל באינרציה תרמית או הידראולית, ולכן קצבי הדגימה והתיעוד יכולים להיות איטיים יחסית — בהתאם לתהליך, לבקר ולתצורת המערכת.
EPMS — Electrical Power Monitoring System
מערכת EPMS מיועדת לרשת החשמל הקריטית. היא אוספת מידע ממונים, ממפסקים, ממערכות UPS, מלוחות וממערכות הגנה, ומאפשרת לנתח איכות חשמל, עומסים, הרמוניות, נפילות ועליות מתח ומעברי מצב.
אירועים חשמליים עשויים להתרחש בתוך מילי־שניות או מחזורי רשת בודדים. לכן נדרשות מדידות בעלות רזולוציה גבוהה, חותמות זמן מסונכרנות, רישום סדר אירועים ויכולת לכידת צורת גל.
מוני איכות חשמל ייעודיים יכולים לספק לכידת Waveform, ניתוח הרמוניות וזיהוי Sag ו־Swell, ובמערכות מסוימות גם חותמות זמן ברזולוציה של אלפיות השנייה.
תקלה חשמלית מהירה לא תמיד תירשם באופן שמאפשר שחזור מלא באמצעות BMS רגיל. לכן אין לראות ב־BMS תחליף ל־EPMS, גם כאשר נתוני שתי המערכות מוצגים באותו ממשק.
DCIM — Data Center Infrastructure Management
מערכת DCIM מחברת בין התשתית הפיזית לבין עומסי המחשוב. היא מאפשרת לנהל קיבולת, מיקום ארונות, צריכת הספק, עומסים תרמיים, זמינות משאבים ולעיתים גם קשר בין שרתים לבין נתיבי החשמל והקירור המזינים אותם.
CMMS — Computerized Maintenance Management System
מערכת CMMS היא מנוע ניהול התחזוקה. היא מנהלת נכסים, תוכניות טיפול, פקודות עבודה, חלפים, תיעוד, זמני ביצוע והיסטוריית תקלות.
שילוב בלי טשטוש תפקידים
הערך האמיתי באוטומציה נוצר כאשר המערכות מחליפות מידע תוך שמירה על תפקידן המקצועי.
התראה ב־EPMS על עומס חריג במעגל מסוים יכולה להיות מוצגת ב־DCIM יחד עם הארונות המושפעים, ובמקביל לפתוח פקודת בדיקה ב־CMMS. חריגה בספיקת מים ב־BMS יכולה להיות משויכת לעלייה בטמפרטורת כניסה לארונות ולירידה בקיבולת הקירור הזמינה.
Siemens מציינת כי BMS ו־EPMS פועלות לעיתים כמערכות נפרדות, אך שילובן מאפשר לראות את התלות בין מערכות המבנה לבין איכות החשמל והתשתית הקריטית.
השילוב אינו צריך לטשטש את ההבדלים ברזולוציית הנתונים, בסמכות הבקרה או ברמת הקריטיות של כל מערכת.
ניהול התראות ומניעת הצפת מידע
מערכת ניטור המציגה אלפי התרעות אינה בהכרח מערכת יעילה. הצפה של התראות עלולה לגרום לכך שהצוות יתרגל לרעש ויחמיץ את הסימן הראשון לאירוע משמעותי.
יש להגדיר:
- רמות חומרה ברורות.
- קדימות לפי השפעה תפעולית.
- השהיות מתאימות למניעת התרעות רגעיות.
- קשר בין התרעה לפעולה נדרשת.
- זיהוי התראות חוזרות.
- איחוד התרעות שמקורן באותו אירוע.
- מנגנוני הסלמה כאשר אין תגובה.
- בקרה על התראות שהושתקו או נוטרלו.
מערכת מתקדמת צריכה לזהות את האירוע הראשוני ולא רק את תוצאותיו. אובדן משאבה, לדוגמה, עשוי ליצור עשרות התרעות טמפרטורה וזרימה. על המערכת לסייע למפעיל להבין איזו התרעה היא הסיבה ואילו התרעות הן תוצאה.
בינה מלאכותית ותחזוקה חזויה
כלי AI ולמידת מכונה מאפשרים לנתח כמויות גדולות של נתוני חיישנים, לזהות דפוסים ולהשוות בין התנהגות נוכחית לבין קו בסיס תפעולי.
מערכת חזויה יכולה לזהות, למשל, שילוב של עלייה בטמפרטורת מנוע, שינוי ברעידות ועלייה בצריכת הזרם — גם כאשר אף אחד מהמדדים עדיין לא עבר את סף ההתראה.
אפשר להשתמש במודלים גם כדי לזהות ירידה הדרגתית ביעילות של יחידת קירור, חוסר איזון בין מודולי UPS, הידרדרות של מצברים או חריגה בדפוסי צריכת האנרגיה.
אולם איכות התוצאה תלויה באיכות הנתונים. חיישן שאינו מכויל, שינוי שלא תועד או מודל שאומן על תנאי הפעלה שונים עלולים ליצור התרעות שווא או להחמיץ הידרדרות אמיתית.
לכן, AI צריך לשמש כלי תומך החלטה. אין לאפשר למודל לבצע שינוי מהותי בתצורת חשמל, קירור או עומסי מחשוב ללא גבולות פעולה, הרשאות, תיעוד ומנגנוני פיקוח מתאימים.
ניהול שינויים במתקן פעיל
אחד ממקורות הסיכון המשמעותיים ביותר במרכז נתונים הוא שינוי מתוכנן שלא נוהל כראוי.
שינוי בתוכנת בקר, התקנת ארון חדש, החלפת לוח, שינוי נקודת עבודה בצ'ילר או העברת עומס בין מערכות עשויים להשפיע על מערכות שלא היו חלק ישיר מהעבודה.
תהליך Change Management צריך לכלול:
- תיאור מדויק של השינוי.
- הסיבה העסקית או ההנדסית לביצועו.
- ניתוח ההשפעה על חשמל, קירור, תקשורת ובקרה.
- זיהוי נקודות כשל משותפות.
- בדיקת מצב היתירות.
- הגדרת חלון הביצוע.
- קביעת גורמי האישור.
- הכנת MOP ותוכנית Rollback.
- בדיקות לאחר השינוי.
- עדכון שרטוטים, תוכנות ומאגרי הנכסים.
Maintenance Window
חלון תחזוקה הוא פרק זמן מוגדר שבו מותר לבצע עבודות העלולות להשפיע על המתקן. הוא צריך להיבחר לפי עומסי המחשוב, זמינות הצוותים, תמיכת הספקים ורמת הסיכון.
חלון תחזוקה אינו פוטר מבדיקת מצב המערכת. העובדה שעבודה מתבצעת בלילה או בסוף שבוע אינה מבטיחה שהנתיב החלופי כשיר.
Change Freeze Window
בתקופות שבהן הסיכון העסקי גבוה במיוחד — השקה, אירוע פיננסי, עומסי שיא, בחירות, פעילות ביטחונית או תקופה קריטית ללקוח — ניתן להגדיר הקפאת שינויים.
במהלך תקופה זו אין לבצע עבודות או עדכונים שאינם חיוניים, אלא אם התקבל אישור חריג לאחר ניתוח סיכונים.
Concurrent Maintainability: תחזוקה ללא השבתה
Concurrent Maintainability מתארת את היכולת להוציא רכיב או נתיב מתוכנן משירות לצורך תחזוקה, בלי להשבית את העומס הקריטי.
אין פירוש הדבר שניתן לבצע כל עבודה ללא סיכון. כאשר רכיב יוצא משירות, המתקן פועל זמנית עם פחות שכבות הגנה ולעיתים ללא מרווח לכשל נוסף.
לפני תחזוקה יש לוודא:
- שהנתיב החלופי כשיר ונקי מהתראות.
- שהוא מסוגל לשאת את מלוא העומס.
- שאין עבודה מקבילה במערכת תלויה.
- שהציוד המטופל מבודד באופן מלא.
- שמערכות אוטומטיות לא יחזירו אותו לשירות ללא אישור.
- שהצוות מבין את מצב המתקן במהלך העבודה.
במערכות חשמל נדרש בידוד חשמלי בטוח וברור. במערכות קירור נדרש בידוד הידראולי המונע זרימה, לחץ או מעבר נוזלים אל אזור העבודה. במערכות משולבות יש לבדוק גם את ממשקי הבקרה והתקשורת, כדי למנוע פקודה אוטומטית בלתי צפויה.
לאחר סיום העבודה אין להסתפק בכך שהציוד הופעל. יש לוודא שהמערכת חזרה למצב אוטומטי, שהבקרים מתקשרים, שההתראות אופסו, שהעומס מתחלק כנדרש ושהיתירות שוקמה במלואה.
תפעול מרכזי נתונים לעומסי AI
עומסי AI משנים את אופי התפעול והתחזוקה במספר מישורים.
פרסום
ראשית, צפיפות ההספק הגבוהה יוצרת תלות חזקה יותר בין המחשוב לבין תשתיות החשמל והקירור. כשל מקומי ב־CDU, במשאבה או במעגל חלוקת הספק יכול להשפיע בתוך זמן קצר על מספר גדול של מאיצים.
שנית, מתקנים רבים תומכים במקביל בארונות בצפיפויות שונות. לכן לא ניתן להסתמך על נקודת הפעלה אחידה לכל האולם. נדרש ניטור ברמת הארון או האזור והבנה של הקשר בין עומס המחשוב לבין התגובה התרמית.
שלישית, קירור נוזלי מוסיף רכיבים חדשים למשטר התחזוקה: משאבות, מחליפי חום, צנרת, מחברים, שסתומים, נוזלי קירור, חיישני דליפה ובקרי CDU.
רביעית, עומסי AI יכולים להשתנות במהירות וליצור מדרגות עומס חדות. תשתיות החשמל, מערכות ה־UPS, הגנרטורים והקירור צריכות להיבחן גם ביחס לתגובה הדינמית ולא רק להספק הממוצע.
ASHRAE, NEMA ו־PNNL פרסמו בשנת 2026 מסגרת המתייחסת למחזור החיים המלא של מרכזי נתונים לעומסי AI, לרבות תכנון, Commissioning, שדרוג, תפעול, אמינות וביצועים תרמיים.
חלקי חילוף, ספקים והתיישנות
אמינות תפעולית תלויה גם בזמינות של חלפים, מומחים ותמיכה טכנית. רכיב קטן שאינו נמצא במלאי עלול להשאיר מערכת ללא יתירות במשך שבועות.
יש לקבוע רשימת חלפים קריטיים לפי:
- זמן האספקה.
- הסתברות הכשל.
- השפעת הכשל.
- מספר הרכיבים המותקנים.
- יכולת התיקון המקומית.
- קיום חלופה תואמת.
- מועד הפסקת התמיכה של היצרן.
הרשימה יכולה לכלול כרטיסי בקרה, ספקי כוח, חיישנים, מפעילי שסתומים, אטמים, משאבות, מנועים, רכיבי תקשורת ומודולי UPS.
יש לעקוב גם אחר התיישנות טכנולוגית. ציוד עשוי להמשיך לפעול, אך התמיכה בו תופסק, חלקי החילוף יתמעטו או שמערכת ההפעלה שלו לא תתמוך בדרישות אבטחה חדשות.
הסכמי השירות צריכים להגדיר זמני תגובה, זמינות טכנאים, מלאי חלפים, תמיכה מרחוק, הליך הסלמה ובדיקות לאחר תיקון. עצם קיומו של חוזה אינו מבטיח שהספק יוכל לעמוד בו בזמן אמת.
אבטחת מערכות התפעול: OT ו־ICS
ככל שמערכות BMS, EPMS, DCIM ו־CMMS הופכות מחוברות יותר, גדל שטח התקיפה של המתקן.
מערכות OT כוללות בקרים, חיישנים, מערכות הגנה, ממשקי מפעיל וציוד תקשורת השולט ישירות בתהליכים הפיזיים. פגיעה בהן עלולה להשפיע על קירור, חשמל, בטיחות ויכולת התפעול.
סדרת IEC 62443 נועדה לאבטחת מערכות אוטומציה ובקרה תעשייתיות לאורך מחזור החיים, והיא כוללת דרישות לבעלי נכסים, לספקי שירות, למפתחי מערכות ולרכיבים.
הגנת OT צריכה לכלול:
- רישום מלא של נכסי OT וגרסאותיהם.
- חלוקה לאזורי אבטחה וערוצי תקשורת מבוקרים.
- הפרדה בין רשתות IT לרשתות תפעוליות.
- שימוש ב־DMZ בממשקים המתאימים.
- הגבלת הרשאות לפי תפקיד.
- בקרה על גישה מרחוק.
- אימות רב־שלבי במערכות התומכות בכך.
- גיבוי תצורות בקרים וממשקי מפעיל.
- ניטור אירועים חריגים.
- בדיקת עדכוני תוכנה לפני התקנתם.
- נוהל תגובה לאירוע סייבר תפעולי.
מודל Purdue משמש מסגרת היררכית להפרדה בין רמות התהליך, הבקרה, הניהול והרשת הארגונית. NIST מציג אותו כאחת הדוגמאות לתכנון סגמנטציה בין מערכות OT לבין מערכות ארגוניות, לצד שימוש באזורי תיווך ובקרות תקשורת.
Air Gap מלא עשוי להתאים למערכות מסוימות, אך אינו תמיד אפשרי או רצוי. במתקנים מודרניים נדרשת לעיתים תקשורת לצורכי ניטור, תחזוקה ואיסוף נתונים. לכן יש להעדיף ארכיטקטורה מבוקרת של סגמנטציה, הרשאות, DMZ וניטור, ולא להסתמך על הנחה שהמערכת מנותקת לחלוטין.
מדדי ביצוע לתפעול ולתחזוקה
מדידה מקצועית אינה מסתכמת במספר ההשבתות. מרכז נתונים יכול להציג זמינות גבוהה ובכל זאת לצבור סיכון כתוצאה מתחזוקה נדחית, התרעות חוזרות או אובדן זמני של יתירות.
מערכת המדדים צריכה לכלול שילוב בין מדדי תוצאה לבין מדדים מקדימים:
- שיעור השלמת טיפולים מונעים במועד.
- מספר משימות התחזוקה שנדחו.
- משך החוב התחזוקתי.
- זמן ממוצע לזיהוי אירוע.
- זמן ממוצע לתגובה.
- זמן ממוצע לתיקון.
- מספר אירועים שבהם נפגעה היתירות.
- משך הפעילות ללא יתירות מלאה.
- שיעור השינויים שהסתיימו ללא חריגה.
- מספר תקלות חוזרות.
- שיעור התרעות השווא.
- זמינות חלפים קריטיים.
- פערי הכשרה וכשירות.
- שיעור הצלחת בדיקות גנרטורים, UPS ומצברים.
- ניצול הקיבולת ומרווח הביטחון במערכות.
אין להסתמך על מדד יחיד. MTBF גבוה אינו בהכרח מעיד על סיכון נמוך אם זמן התיקון ארוך, ואם כל כשל משפיע על מערכת קריטית.
תחקור תקלות וכמעט־תקלות
אירוע שלא גרם להשבתה עדיין יכול לחשוף חולשה משמעותית.
מעבר שגוי בין מערכות, התראה שלא נענתה, רכיב שכשל אך גובה על ידי היתירות או פעולה שבוצעה בניגוד לנוהל צריכים להיחקר גם כאשר המשתמשים לא הרגישו בהשפעה.
התחקור צריך להבחין בין הסיבה המיידית לבין גורמי השורש.
מפסק שהופעל בטעות הוא הסיבה המיידית. גורמי השורש יכולים להיות סימון לקוי, נוהל לא ברור, חוסר תאורה, לחץ זמן, היעדר בקרה כפולה או תכנון המקשה להבחין בין רכיבים.
תחקור אפקטיבי אינו מחפש אשמים. הוא מחפש מנגנונים שניתן לשנות.
תוצאת התחקור צריכה להיות פעולה מתקנת מדידה: שינוי נוהל, הדרכה, שינוי פיזי, עדכון מערכת, הוספת התראה, שינוי הרשאות או עדכון בתהליך האישור.
הדרכה, סימולציה ושמירת כשירות
הכשרת צוות אינה מסתיימת בהסבר על ציוד. אנשי התפעול צריכים להבין את התנהגות המערכת כולה, את יחסי התלות ואת ההשלכות של כל פעולה.
יש לקיים תרגילים המדמים תרחישים כגון:
- אובדן הזנה ראשית.
- כשל בגנרטור.
- אובדן יחידת קירור.
- תקלה ב־CDU.
- דליפת נוזל.
- אובדן רשת בקרה.
- תקלה במערכת EPMS.
- כשל במעבר אוטומטי.
- אובדן תקשורת עם ספק מרוחק.
התרגול צריך לבדוק לא רק את התגובה הטכנית, אלא גם את חלוקת התפקידים, איכות התקשורת, זמינות הנהלים וקבלת ההחלטות.
יש לבצע רענון תקופתי, לעדכן הכשרות לאחר שינוי בציוד ולתעד את ההרשאות האישיות. עובד ותיק שאינו מכיר מערכת חדשה עלול להוות גורם סיכון בדיוק כמו עובד חסר ניסיון.
Re-commissioning ובחינה מחודשת של המתקן
מרכז נתונים אינו נשאר זהה למתקן שנמסר ביום ההפעלה. עם הזמן מתווספים עומסים, משתנות תצורות, מוחלפות מערכות ונוצרים אילוצים חדשים.
לכן יש לבצע Re-commissioning תקופתי ולבחון מחדש:
- את תרחישי הכשל.
- את חלוקת העומסים.
- את רצפי הבקרה.
- את פעולת מערכות הגיבוי.
- את נקודות ההפעלה התרמיות.
- את הקיבולת הזמינה.
- את איכות התיעוד.
- את התאמת הנהלים למצב בפועל.
- את יכולת המערכות לעמוד בעומסי התכנון החדשים.
פער בין שרטוטי המתקן לבין מצבו האמיתי הוא סיכון תפעולי. כל שינוי צריך להסתיים בעדכון תיעוד As-Made, בסיסי נתונים, נהלים ורשימות נכסים.
אמינות תפעולית היא תהליך מתמשך
היכולת להפעיל מרכז נתונים באמינות אינה תוצאה של מערכת אוטומטית אחת, טיפול תקופתי בודד או תצורת יתירות מסוימת.
היא נוצרת משילוב בין תכנון נכון, צוות מיומן, נהלים מדויקים, תחזוקה מבוססת סיכון, בדיקות עומס, ניהול שינויים, אבטחת OT, נתונים אמינים ובקרה מתמשכת.
מרכז נתונים אמין אינו מתקן שבו ציוד לעולם אינו מתקלקל. זהו מתקן שבו הידרדרות מזוהה מוקדם, רכיבים ניתנים לבידוד, עבודות מבוצעות תחת שליטה, היתירות נשמרת ככל האפשר והמערכת חוזרת לאחר כל פעולה למצב מתועד, מאומת ובטוח.
בסופו של דבר, אמינותו של מרכז הנתונים נבחנת לא רק בעת כשל גדול, אלא בכל פעולה קטנה המתבצעת בו מדי יום — החל מסיור המשמרת ועד לשינוי תוכנה, החלפת משאבה או בדיקת גנרטור תחת עומס.
מאמר זה הוא חלק מהמדריך המקצועי להקמת מרכזי נתונים וחוות שרתים.
הבהרה משפטית: המידע במדריך נועד למידע מקצועי וכללי בלבד ואינו מהווה ייעוץ הנדסי, תכנוני, בטיחותי, משפטי או רגולטורי. האחריות לתכנון ולביצוע חלה על הגורמים המקצועיים ובהתאם לדין ולתקנים המחייבים. קבוצת פורטל נט אינה אחראית לנזק שייגרם מהסתמכות על התוכן.
© כל הזכויות שמורות לקבוצת פורטל נט.