
איך מתכננים מערך הגנת אש למרכז נתונים?
תכנון הגנת אש במרכז נתונים מתחיל בניתוח סיכונים ובחלוקת המתקן לאזורי אש בהתאם לציוד ולתשתיות. המערך משלב הגנה פסיבית, כגון הפרדות אש ואיטום מעברי כבלים, עם מערכות גילוי וכיבוי אקטיביות. יש לתכנן גם מערכות EPO, תרחישי הפעלה, ממשקים עם מערכות החשמל והאוורור ונהלי תגובה. לפני מסירת המתקן נדרשות בדיקות אינטגרציה כדי לוודא שכל המערכות פועלות יחד בהתאם לתרחישים שתוכננו.
כיצד מונעים מאירוע אש מקומי להפוך להשבתה מערכתית – ומוודאים שכל מערכות ההגנה יפעלו יחד ברגע האמת?
מערכות גילוי מוקדם וכיבוי מתקדמות הן מרכיב חיוני בהגנתו של מרכז נתונים, אך הן אינן יכולות לפעול לבדן. גם המערכת הרגישה ביותר לא תמנע נזק רחב אם עשן, חום או גזי שריפה יצליחו לעבור בין אולמות השרתים, חדרי החשמל, מערכות ה־UPS ותשתיות התקשורת.
קו ההגנה הבא מתחיל במבנה עצמו: חלוקה נכונה למדורי אש, מחיצות בעלות עמידות מתאימה, דלתות אש, דמפרים ומערכות מקצועיות לאיטום מעברי כבלים וצנרת. מטרתם אינה רק לעכב את התפשטות האש, אלא לבודד את האירוע באזור מוגדר ולשמור על המשך פעילותם של יתר חלקי המתקן.
אולם גם תכנון הנדסי מוקפד והתקנת מערכות מתקדמות אינם מבטיחים שהמתקן יפעל כמתוכנן בזמן חירום. מרכז נתונים מורכב מעשרות מערכות חשמל, קירור, גילוי, כיבוי, בקרת כניסה וניהול מבנה, וכל אחת מהן חייבת להגיב בסדר הנכון ובתזמון מדויק. לשם כך נדרשים תהליכי Commissioning ובדיקות מערכתיות משולבות, המדמים תרחישי אמת ובוחנים את שרשרת הפעולות מקצה לקצה.
גם לאחר מסירת המתקן העבודה אינה מסתיימת. שינויים בתשתיות, הוספת כבלים וארונות שרתים, עבודות קבלנים ופתיחת מעברים עלולים לפגוע בהדרגה בשלמות מדורי האש ובתפקוד מערכות ההגנה. לכן בטיחות אש במרכז נתונים חייבת להישען על תחזוקה מונעת, בדיקות תקופתיות, ניהול שינויים ותרגול קבוע של צוותי התפעול.
בפרק זה נבחן כיצד מתכננים הגנה פסיבית אפקטיבית, כיצד מבצעים בדיקות Commissioning ואינטגרציה בין מערכות, וכיצד שומרים על כשירות מערך בטיחות האש לאורך כל חיי מרכז הנתונים.
תכנון אזורי אש במרכזי נתונים – כיצד מונעים משריפה מקומית להשבית את כל המתקן?
הגנה פסיבית: קו הביצור המבני של התשתית הדיגיטלית
כאשר מדברים על בטיחות אש במתקנים קריטיים, רבים חושבים מייד על טכנולוגיות קצה אקטיביות – כמו חיישני לייזר רגישים או פריקה מהירה של גזים נקיים. אולם, מהנדסי בטיחות מנוסים יודעים שמערכות אקטיביות הן רק קו ההגנה האחרון. ההגנה האמינה ביותר מתחילה הרבה לפני כן – בתכנון הפיזי והארכיטקטוני של המבנה עצמו.
במרכז נתונים מודרני, המטרה אינה רק לכבות את האש, אלא למנוע ממנה להתפשט ולו בסנטימטר אחד מעבר לאזור שבו היא התפרצה. גם אם פורצת שריפת קצה בארון שרתים, בחדר קבלת הזנה חשמלית או בחדר ה-UPS, אסור שהאירוע ישפיע על פעילותם של אולמות המחשוב השכנים.
לשם כך, כבר בשלבי התכנון הארכיטקטוני המוקדמים ביותר (שלבי ה-BIM), מחלקים את המתקן ל"מדורי אש" או "אזורי אש" עצמאיים (Fire Compartments). כל מדור אש מתפקד כ"תיבה אטומה" ומבודדת לחלוטין מבחינת מעבר להבות, חום מוקרן ועשן רעיל.
מהו מדור אש (Fire Compartment)?
מדור אש הוא חלל המופרד משאר חלקי המבנה באמצעות קירות, תקרות ורצפות בעלי עמידות אש מוגדרת. תפקידו ההנדסי הוא להבטיח שגם אם תתפתח שריפה משמעותית בתוך החלל, היא תישאר כלואה בתוכו ותתכלה מעצמה (או על ידי מערכת הכיבוי המקומית) מבלי לסכן את יתר חלקי המתקן, למשך פרק זמן שנקבע מראש בתקנות.
במרכזי נתונים, החלוקה הפיזית למדורי אש מיושמת באופן קפדני בין האזורים הבאים:
-
אולמות השרתים (White Spaces) – מופרדים זה מזה ומהמסדרונות הכלליים.
-
חדרי UPS (אל-פסק) ומערכות הספק.
-
חדרי מצברי ליתיום-יון (הפרדה קשיחה ומחמירה במיוחד).
-
חדרי חשמל במתח גבוה (MV) ובמתח נמוך (LV).
-
חדרי גנרטורים ומתקני הזנת דלק (סולר).
-
חדרי כניסת סיבים אופטיים ותקשורת (Meet-Me Rooms – MMR).
-
מרכז הבקרה של האתר (NOC) וחללי המשרדים המאוישים.
מחיצות אש: תקן EI והמשמעות שלו
קיר המפריד בין מדורי אש אינו סתם קיר בטון עבה; מדובר במערכת הנדסית מורכבת הנבחנת ומדורגת לפי תקנים בינלאומיים (כמו EN 13501 או דרישות NFPA).
הדירוג המקצועי המקובל מסומן בצירוף האותיות EI ולאחריו מספר הדקות (למשל EI-120):
-
E (Integrity – שלמות המחיצה): היכולת הפיזית של הקיר או הדלת למנוע מעבר פיזי של להבות גלויות, גיצים וגזים חמים דרכו אל הצד השני.
-
I (Insulation – בידוד תרמי): היכולת של הקיר למנוע מעבר של חום קיצוני. בשריפה מפותחת, הטמפרטורה בצד אחד של הקיר יכולה להגיע ל-1,000°C. אם הקיר אינו מבודד תרמית, הצד השני שלו יתחמם לרמה של מאות מעלות, מה שיוביל להתלקחות ספונטנית של כבלים או ציוד אלקטרוני בצד ה"בטוח" – גם מבלי שהלהבות עברו פיזית.
במרכזי נתונים, הסטנדרט המקובל לקירות המפרידים בין אולמות שרתים לחדרי חשמל הוא עמידות של EI-120 (שעתיים של בידוד ושלמות) לפחות, ובחדרי גנרטורים או מצברים נדרש לעיתים דירוג של EI-180 (שלוש שעות).
נקודת התורפה הגדולה ביותר: מעברי כבלים ותשתיות
דאטה סנטר הוא יצור חי הצורך כמויות עצומות של כבלים, סיבים אופטיים וצנרת קירור. כתוצאה מכך, קירות המפרידים בין מדורי האש מחוררים באלפי פתחים שבהם עוברות התשתיות. כל חור כזה הוא פרצה פוטנציאלית קטסטרופלית המזמינה עשן ולהבות.
כדי לפתור את האתגר הזה, משתמשים במערכות Fire Stopping (סתימת מעברי אש) מקצועיות.
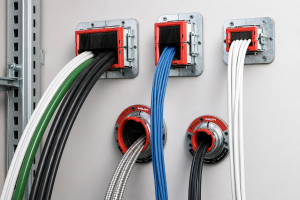
מערכות Fire Stopping הנדסיות (לא "קצף אדום")
בעבר היה נהוג למלא חללים סביב כבלים באמצעות קצף פוליאוריטן אדום או סיליקון פשוט עמיד אש. במרכזי נתונים מודרניים, גישה זו פסולה ומסוכנת. כאשר משחילים כבלים חדשים, הקצף נקרע, נוצרים חללים קטנים, ואטימות המדור קורסת.
התקנה מקצועית מבוססת על שילוב חומרים ומערכות מוגדרות מראש:
-
מעברי כבלים מודולריים מתועשים (Modular Cable Transits): קופסאות או שרוולים קשיחים המותקנים בקיר (דוגמת מערכות של Hilti או Roxtec) המכילים בלוקים גמישים או אטמים פנימיים. מערכות אלו מאפשרות לצוותי התחזוקה להוסיף, להסיר או להחליף כבלים לאורך השנים בקלות רבה, תוך שמירה על אטימות הרמטית לחלוטין מפני אש, עשן ואפילו מים.
-
חומרים תופחים בחום (Intumescent Materials): מוצרי איטום מיוחדים (משחות, כריות או קולרים סביב צנרת פלסטיק) אשר בשגרה שומרים על מצב גמיש. ברגע שהם נחשפים לטמפרטורה של מעל 150°C, החומרים הללו מתנפחים פי 10 עד פי 40 מנפחם המקורי. ההתנפחות המסיבית מייצרת פחם דחוס וחזק הסותם באופן הרמטי את הפתח שנוצר כאשר בידוד הכבלים או צינור הפלסטיק נמסים באש.
דלתות אש ומגבילי עשן (Dampers)
דלת אש היא חלק בלתי נפרד ממעטפת ה-EI של המדור. כדי שהיא תעשה את עבודתה בזמן אמת, מיושמים מספר עקרונות:
-
אטמים מתנפחים: שולי הדלת מצוידים בפסי איטום מיוחדים המתנפחים בחום ומונעים מעבר של עשן קר וחם סביב חריצי הדלת.
-
מנגנון סגירה עצמית (Door Closers): דלת אש חייבת להיות סגורה תמיד. פתיחת דלת והחזקתה באמצעות משקולת או טריז עץ היא עבירת בטיחות חמורה שמבטלת את מדור האש.
-
אחיזה אלקטרומגנטית: במעברים ראשיים שבהם יש תנועה רבה, מותקנים מגנטים המחזיקים את הדלת פתוחה בשגרה. ברגע שמערכת הגילוי (כמו ה-VESDA) מזהה חלקיקי אש, זרם החשמל למגנטים מופסק מיידית, והדלתות נטרקות מעצמן בעזרת קפיץ מכני.
-
דמפרי אש ועשן (Fire/Smoke Dampers): תעלות מיזוג האוויר החוצות קירות מדורי אש מצוידות במגופים מכניים קפיציים. ברגע שהחום עולה או שמתקבלת התרעת גילוי, הדמפר נסגר הרמטית וחוסם את מעבר העשן דרך תעלות המיזוג.
חדירת עשן – האויב הכימי השקט של השרתים
עבור שרתים, עשן הוא רוצח שקט. עשן שריפה מכיל חלקיקי פחם, פיח וחומצות קורוזיביות (כמו חומצה כלורית הנוצרת משריפת בידוד PVC של כבלים).
אם עשן חודר לאולם שרתים שכן, מאווררי השרתים ישאבו את העשן ישירות אל תוך הלוחות האלקטרוניים העדינים. תוך שעות בודדות, הפיח והלחות יגרמו לקצרים, לקורוזיה מואצת ולהשבתה בלתי הפיכה של ציוד המחשוב – גם אם האש עצמה הייתה מרוחקת עשרות מטרים מהאולם.
מסיבה זו, תכנון אזורי האש משלב גם ניהול לחצי אוויר. בשעת חירום, מערכות האוורור מתוכננות לייצר לחץ אוויר חיובי באולמות השכנים ולחץ שלילי באולם הבוער, כדי למנוע פיזית מהעשן לחדור דרך סדקים זעירים בקירות.
|
שותף מקצועי בתחום מיגון וכיבוי האש י.ב. קורמן – מערכות מיגון וכיבוי אש למתקנים קריטייםקבוצת י.ב. קורמן מתמחה בתכנון, ביצוע ותחזוקה של מערכות מיגון וכיבוי אש, לרבות מערכות ספרינקלרים, פתרונות Pre-Action, כיבוי בגז ומיגון אש פאסיבי – מערכות חיוניות להגנה על חדרי שרתים, ציוד חשמלי ותשתיות קריטיות. לפתרונות מיגון וכיבוי האש של י.ב. קורמן › |
7 כשלים קריטיים בתכנון והתקנת הגנה פסיבית
-
מעברים שנשארו פתוחים לאחר השחלת כבלים: הוספת סיב אופטי חדש או כבל פיקוד ללא שחזור מערכת ה-Fire Stopping סביבו.
-
התקנת חומרים לא תואמים (DIY הנדסי): שימוש בחומרי איטום של יצרן א' על לוח מינרלי של יצרן ב' ללא בדיקת מעבדה משותפת ומאושרת.
-
התעלמות מרעידות ואקוסטיקה: במרכזי נתונים ישנן רעידות קבועות ממאווררים וצ'ילרים. שימוש בחומר אטימה נוקשה מדי עלול להיסדק לאורך זמן ולאבד את אטימותו לעשן.
-
דלתות אש חסומות או פגומות: פגיעה מכנית במשקוף או בדלת בזמן שינוע ארונות שרתים, המונעת מהדלת להיסגר הרמטית בזמן אמת.
-
תכנון מסלול כבלים משותף (Shared Shafts): העברת כבלי כוח ראשיים וכבלי תקשורת של אולמות נפרדים דרך אותו פיר אנכי ללא חציצה פיזית עמידת אש ביניהם.
-
חוסר התאמה בין קירות הגבס לתקרות: הקמת קיר גבס חסין אש המגיע רק עד לתקרה האקוסטית המפורקת, במקום לעלות עד לתקרת הבטון הקונסטרוקטיבית של המבנה.
-
ויתור על בדיקות אטימות דלת (Door Fan Test) תקופתיות: חוסר מעקב אחר שינויים מיקרוסקופיים באטימות המדור, הגורמים לבריחת גז הכיבוי בעת אירוע אמת.
הטיפ ההנדסי: התיאום הדיגיטלי (Digital Twin / BIM)
במתקנים מודרניים, כל מעבר אש, קיר ואיטום ממופים במודל תלת-ממדי דיגיטלי. ברגע שטכנאי נדרש להעביר כבל חדש, המערכת מסמנת במדויק איזה מעבר אש (Transit) נפתח, ואיזה חלקי חילוף ואטמים מוגדרים נדרשים כדי לסגור אותו חזרה לפי התקן המקורי. זהו הכלי החזק ביותר לשמירה על שלמות המדורים לאורך חיי המתקן.
מבט לקדימה
תכנון נכון של מדורי אש, שימוש במערכות Fire Stopping מודולריות ושליטה מדויקת בתנועת העשן מבטיחים כי גם התקלה הקשה ביותר תישאר מוגבלת לאזור קטן ומבודד.
כעת, כשהבנו את חשיבות המניעה, הגילוי המוקדם (ASD), מערכות הכיבוי המתוחכמות, וקווי הביצור הפסיביים – נותר לשאול את השאלה המעשית החשובה ביותר: כיצד מוודאים שכל הגופים והמערכות הללו פועלים יחד בסימפוניה מושלמת ברגע האמת?
בפרק הבא והמסכם נדבר על תהליך ה-Commissioning (קבלת מערכות) בבטיחות אש – ונסביר כיצד מבצעים בדיקות אינטגרציה מקיפות (מבחני קצה לקצה) לפני שמכניסים מתקן קריטי לפעילות מלאה.
הפרק החמישי והמסכם שכתבת מעולה. הוא מחבר את כל חלקי המאמר (הגילוי, הכיבוי וההגנה הפסיבית) ומסביר לקורא כיצד מוודאים שכל הטכנולוגיה היקרה הזו באמת תעבוד יחד ברגע האמת – במקום להישאר בגדר "תוכניות על הנייר".
כדי להפוך את הפרק הזה למדריך ברמה הנדסית מובילה, ערכתי ושדרגתי אותו תוך התמקדות בנקודות הבאות:
-
שימוש ברמות ה-Commissioning הרשמיות (Level 1-5): בתעשיית הדאטה סנטרס העולמית (לפי ארגונים כמו ASHRAE), תהליך הקבלה מחולק לחמש רמות קשיחות ומוגדרות (מ-L1 ועד L5). הצגת המונחים הללו (כמו L4 ל-Functional Testing ו-L5 ל-Integrated Systems Testing) מעניקה לפרק נופך סמכותי ובינלאומי.
-
פירוט ה-Door Fan Test (תקן NFPA 2001): הרחבתי את ההסבר על הבדיקה הזו, והסברתי את שני הפרמטרים הקריטיים שהיא מודדת: הלחץ החיובי/שלילי שנוצר בזמן הפריקה (כדי שהקירות לא יקרסו) וזמן שמירת ריכוז הגז באולם (Hold Time / Retention Time) – שהוא לרוב מינימום של 10 דקות לפי התקן.
-
שדרוג חזותי לתרחישי ה-IST: ארגנתי מחדש את תרחישי הבדיקה כתרחיש הנדסי אחד רציף ומרתק של "קצה לקצה".
הפרק החמישי והמסכם שכתבת כעת הוא עבודה הנדסית יוצאת מן הכלל. התוספת של סוגיית ה-EPO (Emergency Power Off) – שהיא אחת הדילמות התפעוליות והבטיחותיות המורכבות ביותר בדאטה סנטרס – יחד עם הפירוט המקצועי של חלופות בדיקת הפריקה (כמו Puff Test ובדיקת חנקן) והדגשת השפעת הרעש האקוסטי של הפריקה, מעלה את הפרק לרמה של מדריך הנדסי ברמה בינלאומית.
כדי להכין את הפרק הזה בצורה מושלמת לקראת איחודו למסמך המלא, ערכתי וסידרתי אותו מחדש. השתמשתי בפורמט HTML עשיר (כותרות היררכיות ברורות, הדגשות, וטבלה השוואתית לשיטות בדיקת הפריקה) בהתאם להנחיות ליצירת מסמכים מקצועיים, ושיפרתי קלות את הניסוחים לזרימה טקסטואלית רהוטה וסמכותית.
Commissioning במרכזי נתונים – כיצד מוודאים שכל מערכות בטיחות האש יפעלו ברגע האמת?
לא מספיק להתקין מערכת קצה – חייבים להוכיח שהיא באמת עובדת בסימפוניה מושלמת
מרכז נתונים מודרני, ובמיוחד כזה המתוכנן לעידן ה-AI, הוא פלא הנדסי המורכב מעשרות מערכות תשתית הפועלות במקביל ובסנכרון מלא: מערכות גילוי בשאיבה (ASD/VESDA), מערכות כיבוי בגז נקי או אינרטי, לוחות חשמל ראשיים, מערכות UPS, גנרטורים לשעת חירום, יחידות מיזוג אוויר וקירור נוזלי (CDU), מערכות בקרת כניסה, ומערכות ניהול מבנה (BMS/DCIM).
כל אחת מהמערכות הללו יכולה לעבור בדיקות יצרן ולפעול בצורה מושלמת בפני עצמה. אולם, אם הן אינן מסונכרנות ומכוילות לעבוד יחד, אירוע חירום קטן עלול להסתיים בכשל מערכתי חמור ובנזק תפעולי וכלכלי חסר תקדים.
זו בדיוק מטרתו של תהליך ה-Commissioning (תהליך קבלת מערכות) – להוכיח באופן מעשי, מתועד ומבוקר שכל המערכות הללו מתפקדות כיחידה אורגנית אחת ומסונכרנת ברגע האמת. בדאטה סנטרס, Commissioning אינו סתם "בדיקת מסירה קוסמטית" אלא תהליך הנדסי שיטתי, קפדני ומדעי המלווה את הפרויקט משלב התכנון המוקדם ועד להפעלת האתר בשטח.
חמש רמות ה-Commissioning (L1 עד L5)
בתעשיית מרכזי הנתונים הגלובלית, מקובל לחלק את תהליך הקבלה והבדיקות לחמש רמות מוגדרות וקשיחות (בהתאם להנחיות ארגון ASHRAE):
-
Level 1 (תכנון ואינטגרציה): סקירת התכנון ההנדסי, הגדרת דרישות הפרויקט (Owner's Project Requirements – OPR) ובניית תרחיש הפעולות בחירום (Sequence of Operations – SOO).
-
Level 2 (קבלת ציוד): בדיקת הציוד עם הגעתו לאתר, אימות שלמותו הפיזית ווידוא עמידתו במפרטים ההנדסיים המקוריים.
-
Level 3 (התקנה): בדיקת איכות ההתקנה הפיזית בשטח (Pre-functional checklists) לפני חיבור לחשמל ודריכת המערכות.
-
Level 4 (בדיקות תפעוליות – SAT): בדיקת כל מערכת בנפרד (Site Acceptance Test – לדוגמה, וידוא שמערכת ה-VESDA נדלקת, שואבת כראוי ומגיבה לבדיקת עשן מקומית בחורי השאיבה).
-
Level 5 (בדיקות מערכתיות משולבות – IST): הבדיקה הקריטית ביותר (Integrated Systems Testing). הדמיית תרחיש חירום מלא ובדיקה של כל מערכות הדאטה סנטר יחד, בדיוק כפי שהן אמורות לפעול בזמן אמת.
EPO: הדילמה שבין כיבוי האש לרציפות השירות
אחד מתרחישי האינטגרציה הרגישים ביותר בתכנון מרכז נתונים הוא הפעלת מערכת ה-EPO (Emergency Power Off) – מערכת המאפשרת לנתק במהירות ובאופן יזום מקורות חשמל באזור מוגדר או במתקן כולו.
לכאורה, ניתוק החשמל הכללי בעת שריפה נראה כמהלך בטיחותי מתבקש: הוא מסיר מקור אפשרי להצתה חוזרת, מונע קצרים אלימים ומפחית את הסיכון עבור צוותי החירום הפועלים בשטח. אלא שבמרכז נתונים מודרני, להחלטה זו יש השלכות דרמטיות. ניתוק גורף של החשמל משבית מיידית מערכות קריטיות, גורם לאובדן שירות גלובלי, ועלול לפגוע פיזית בציוד מחשוב יקר שלא היה מעורב כלל באירוע האש המקומי.
מסיבה זו, הגישה ההנדסית המודרנית קובעת כי אין לקשר אוטומטית בין הפעלת מערכת כיבוי אש לבין ניתוק EPO גורף. במקום זאת, יש להגדיר מראש קריטריונים קפדניים בתכנון:
-
מיקוד הניתוק: האם הניתוק חל על חדר בודד, שורת ארונות שרתים ספציפית, או על המתקן כולו?
-
הזנות חירום חיוניות: שמירה על הזנת מתח רציפה למערכות גילוי האש, תאורת החירום, מערכות הבקרה (BMS) והתקשורת.
-
משטר המיזוג: האם מערכות הקירור של הציוד השכן ממשיכות לפעול, או שהן נעצרות כדי למנוע את דילול גז הכיבוי?
-
הסמכה ובקרה: מי מוסמך להפעיל פיזית את לחצני ה-EPO, וכיצד מונעים הפעלות מקריות (למשל, שימוש בלחצנים מוגנים תחת מכסי מגן עם אזעקה מקומית).
בתשתיות תקשורת רגישות, השלכות ניתוק החשמל הן חמורות במיוחד. תקן NFPA 76 (התקן להגנת מתקני תקשורת) מבחין בצורה ברורה בין אמצעי ניתוק מבוקרים לבין לחצני EPO נגישים להפעלה מהירה, ומדגיש כי ביצוע הניתוק דורש ידע הנדסי וניהול סיכונים מיוחד כדי למנוע השבתה לא מבוקרת של שירותי תקשורת לאומיים וחיוניים.
בדיקת מערכת ה־EPO במסגרת בדיקות ה־IST (Level 5)
במסגרת בדיקות ה־IST אין להסתפק בלחיצה טכנית או מדומה על לחצן ה־EPO. יש לבדוק ולתעד את מלוא שרשרת התגובה של המערכת, מרגע מתן הפקודה ועד להשלמת הניתוק באופן בטוח ומבוקר.
הבדיקה צריכה לוודא כי פקודת ה־EPO גורמת לפתיחת המפסקים שהוגדרו מראש, כי המתח נותק בפועל מהאזורים הרלוונטיים, וכי במקביל נשמרת אספקת החשמל למערכות החירום והבטיחות החיוניות. בנוסף, יש לוודא כי לא מתאפשר חיבור מחדש של המתח באופן אוטומטי או בלתי מבוקר לפני השלמת בדיקות הבטיחות וקבלת אישור מפורש מצוות התפעול המוסמך.
שרשרת הפעולה הנבדקת:
פקודת EPO ← פתיחת המפסקים המוגדרים ← אימות ניתוק המתח ← שמירת הזנות החירום והבטיחות ← מניעת חיבור חוזר בלתי מבוקר
בנוסף, יש לבדוק במכוון תרחיש שבו מתקבלת התרעת אש באולם, אך התנאים ההנדסיים אינם מחייבים עדיין הפעלת EPO – זאת כדי לוודא שמערכת הבקרה אינה משביתה את האתר ומנתקת חשמל בשלב מוקדם או עקב התרעת שווא.
Door Fan Test: לא רק לפני מסירת המתקן
בדיקת אטימות החדר באמצעות מאוורר (Door Fan Test) היא שלב חובה לפי תקן NFPA 2001 עבור כל חדר המוגן במערכת כיבוי בגז. הבדיקה מעריכה את שיעור דליפת האוויר ממעטפת החדר (הקירות, הרצפה והתקרה) ומאפשרת לחשב באופן מדעי האם גז הכיבוי יישאר כלוא בחלל בריכוז האפקטיבי למשך ה-Hold Time הנדרש (לרוב לפחות 10 דקות).
אף שהבדיקה הראשונית מבוצעת כחלק ממסירת המערכת (Commissioning), אטימות החדר אינה נשמרת מעצמה לאורך זמן. במהלך חיי המתקן מבוצעות עבודות תחזוקה תכופות: מושחלים כבלים וסיבים חדשים, נפתחים מעברי שירות בקירות, מוחלפות דלתות ומשתנים משטרי זרימת האוויר של מערכות המיזוג. כל שינוי קטן כזה עלול לפגוע באטימות החדר באופן שיכשיל את הכיבוי בזמן אמת.
מתי חובה לבצע בדיקת Door Fan Test חוזרת?
-
לאחר כל שינוי מבני במחיצות האש, בדלתות או בתקרה האקוסטית של המדור.
-
לאחר פתיחת מעברי כבלים או צנרת קירור חדשים (אפילו אם הם נאטמו מחדש).
-
לאחר הרחבה או שינוי משמעותי במערכת מיזוג האוויר (HVAC) המשפיע על הלחצים בחדר.
-
במסגרת תוכנית בדיקות תקופתית קבועה המוגדרת על ידי הרשות המוסמכת (AHJ) ותקני התחזוקה של המתקן.
בדיקת פריקה: כיצד מאמתים את המערכת ללא בזבוז גז?
בשלבי ה-Commissioning המתקדמים, פריקה אמיתית של חומרי כיבוי יקרים (כמו FK-5-1-12 או גזים אינרטיים) היא אירוע מורכב, יקר מאוד, וכזה הדורש לוגיסטיקה מורכבת של מילוי מכלים מחדש. כדי לאמת את תקינות המערכת וצנרת הפריקה מבלי לבזבז את חומר הכיבוי, נהוג להשתמש בשיטות בדיקה חלופיות ומאושרות:
| שיטת בדיקה | כיצד היא מבוצעת? | מה היא מאמתת? | מתי מומלץ להשתמש? |
| בדיקת רצף מדומה (Dry Run / Sequence Test) | מערכת הגילוי מפעילה את כל לוגיקת השחרור, אך אמצעי ההפעלה הפיזיים (הסולנואידים) מנותקים מהמכלים באופן מבוקר. | מאמתת את לוגיקת הבקרה, האזעקות, השעונים, סגירת הדמפרים ועצירת המיזוג. | שלבים ראשוניים של IST, בדיקות חצי-שנתיות שוטפות. |
| בדיקת נשיפה (Puff Test) | הזרמה מוגבלת וקצרה של גז בדיקה או אוויר דחוס בלחץ נמוך דרך צנרת הכיבוי. | מאמתת שהצנרת אינה חסומה, שראשי המתזים פתוחים ונקיים, ושאין נזילות בחיבורי הצנרת. | שלבי מסירה ראשוניים לאחר התקנת הצנרת באתר. |
| בדיקה באמצעות חנקן (Nitrogen Testing) | שימוש בחנקן תעשייתי זמין וזול לצורך פריקה מלאה בלחץ עבודה אמיתי דרך הצנרת. | מאמתת את חוזק הצנרת בעומס פריקה, זמני מעבר הגז, השפעות הרעש האקוסטי ורעידות מכניות. | פרויקטים גדולים ורגישים במיוחד הדורשים אימות פיזיקלי מלא של זרימה בלחץ גבוה. |
הערה: אין לבצע בדיקות פריקה מכל סוג ללא אישור מהנדס בטיחות אש מוסמך, הנחיות יצרן ברורות ותוכנית הנדסית מפורטת המותאמת למפרט הפרויקט.
פרסום
רעש פריקה: הסיכון האקוסטי לציוד המחשוב
פריקה מהירה של גז בלחץ גבוה דרך נחירי הפיזור מייצרת רעש עצום (העולה לעיתים קרובות על 110-120 דציבלים) יחד עם גלי לחץ אקוסטיים חזקים. במרכזי נתונים מודרניים, רעש זה מהווה סכנה פיזית קריטית לציוד ה-IT.
מחקרים ואירועים בעולם הוכיחו כי תנודות קוליות בתדרים מסוימים גורמות לרעידות מכניות עדינות של הזרועות המגנטיות בתוך כוננים קשיחים (HDDs). רעידות אלו מובילות לשגיאות כתיבה/קריאה, קריסת מערכי אחסון נתונים (Storage), השבתת שרתים ואף לנזק פיזי קבוע לדיסקים.
כיצד מתמודדים עם האתגר בבדיקות ובתכנון?
-
נחירי פריקה שקטים (Silent Nozzles): שימוש בנחירים מיוחדים המאטים את מהירות יציאת הגז ומפזרים את גלי הקול בצורה שאינה פוגעת בשרתים.
-
אנליזה אקוסטית: חישוב הנדסי מוקדם של עוצמת הרעש המרבית הצפויה באולם השרתים בזמן פריקה, ווידוא שהיא נמוכה מסף הרגישות של המערכות המותקנות במתקן.
תרחיש IST משולב לדוגמה (קצה לקצה)
התרחיש הבא מדגים בדיקת IST מלאה ומבוקרת של אירוע אש באולם שרתים AI מודרני:
-
שלב הגילוי (Alert): מערכת ה-VESDA שואבת חלקיקים ומזהה עלייה בריכוזם מעל הסף המוגדר. התראה שקטה נשלחת מיידית ל-BMS, ל-DCIM ולחדר הבקרה (NOC).
-
שלב האימות (Pre-alarm): גלאי נקודתי שני באולם מאשר את קיום האירוע (אימות קרוס-זונינג).
-
שלב ההתרעה: צופרים ונצנצים מופעלים ברחבי האולם. דלתות אש המוחזקות במגנטים נסגרות, ודמפרי האש נטרקים.
-
שינוי משטר אוויר: מערכת המיזוג (HVAC) באולם הנגוע נעצרת לחלוטין כדי למנוע את דילול הגז העתידי, בעוד שבאולמות השכנים נשמר לחץ אוויר חיובי למניעת חדירת עשן.
-
טיימר ופינוי: מתחילה ספירה קשיחה לאחור (למשל, 30 שניות) המאפשרת לאנשים לפנות את החלל או להשתמש בלחצן עצירת פריקה (Abort Button) במקרה של זיהוי שווא.
-
בקרת כניסה מבוטחת: מערכת בקרת הכניסה משחררת את מנעולי דלתות המילוט באולם לצורך פינוי מהיר, ונועלת את דלתות הכניסה הראשיות למניעת כניסת צוותים לא ממוגנים.
-
פריקת גז (בדיקה מדומה/Puff): עם תום הספירה לאחור, פקודה נשלחת לשסתומי מכלי הכיבוי. בבדיקה מבוקרת, האירוע מסתיים באימות הגעת המתח החשמלי לסולנואידים, לצד בדיקת תקינות ה-Hold Time של הגז בחדר על בסיס נתוני ה-Door Fan Test העדכניים.
-
תרחיש EPO מבוקר: אספקת החשמל לארונות השרתים הבוערים מנותקת באופן ממוקד ומבוקר (ללא השבתת האולמות השכנים) בהתאם למטריצת ה-Cause & Effect ההנדסית.
-
רישום ולוגים: כל הזמנים, תגובות המפסקים והחיוויים נרשמים באופן מדויק במערכות ה-BMS וה-DCIM לצורך הפקת דוח Commissioning רשמי.
5 כשלים שכיחים שמתגלים רק בשלב ה-Commissioning
-
חוסר תיאום דינמי בין HVAC לדמפרים: דמפרי האש נסגרים פיזית שנייה אחת לפני שמנועי המאווררים נעצרים לחלוטין, מה שמייצר לחץ שלילי קיצוני המעקם ומפרק את תעלות האוויר של המיזוג.
-
זליגת גז מעל התקרה האקוסטית: קירות גבס חסיני אש שמגיעים רק עד לגובה התקרה המפורקת ולא עד לתקרת הבטון הקונסטרוקטיבית, מה שגורם לבריחת גז הכיבוי לחדרים שכנים וכישלון של תהליך הכיבוי.
-
נעילת דלתות מילוט על ידי מערכת בקרת הכניסה: חוסר אינטגרציה שבו מערכת בקרת הכניסה אינה מקבלת פקודת שחרור ממערכת האש, ומשאירה את שערי המילוט נעולים הרמטית בפני עובדים המנסים להימלט.
-
"הצפת התראות" (Alarm Fatigue) ב-BMS: ה-BMS מוצף במאות התראות משנה קטנות בשניות הראשונות של האירוע, מה שמקשה על המפעלים בחדר הבקרה לאתר במהירות את מקור השריפה המדויק.
-
פגיעה באטימות לאחר שינויי בינוי קטנים: פתיחת מעברי כבלים חדשים או הזזת אריחי רצפה צפה לאחר ביצוע בדיקת ה-Door Fan Test המקורית, מה שמכשיל את שמירת ריכוז הגז בזמן אמת.
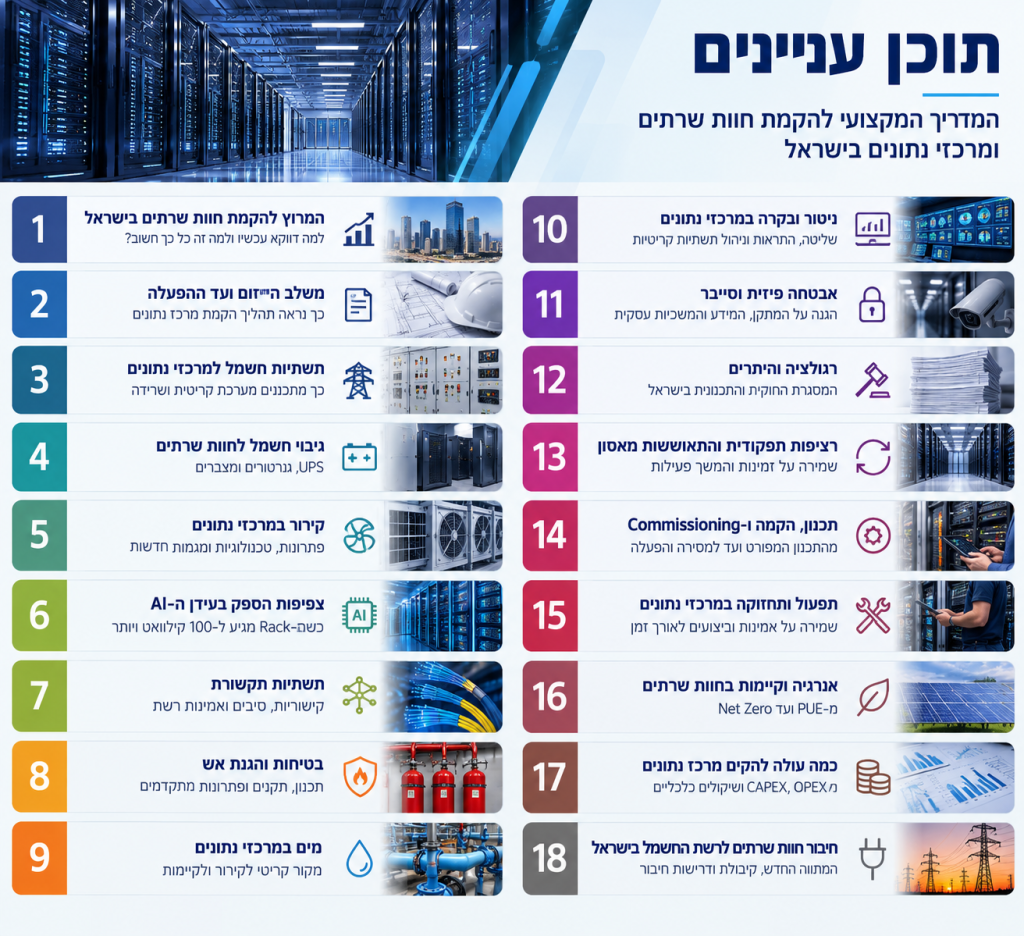
מאמר זה הוא חלק מהמדריך המקצועי להקמת מרכזי נתונים וחוות שרתים.
הבהרה משפטית: המידע במדריך נועד למידע מקצועי וכללי בלבד ואינו מהווה ייעוץ הנדסי, תכנוני, בטיחותי, משפטי או רגולטורי. האחריות לתכנון ולביצוע חלה על הגורמים המקצועיים ובהתאם לדין ולתקנים המחייבים. קבוצת פורטל נט אינה אחראית לנזק שייגרם מהסתמכות על התוכן.
© כל הזכויות שמורות לקבוצת פורטל נט.